Certyfikat SSL: co to jest, jak działa i dlaczego każda strona internetowa go potrzebuje?
Najważniejsze informacje o certyfikacie SSL
- Szyfrowanie połączenia – certyfikat SSL chroni poufne informacje przesyłane pomiędzy przeglądarką a serwerem, umożliwiając ich przechwycenie.
- Wzrost wiarygodności – widoczna kłódka przy adresie URL buduje zaufanie użytkowników, co jest kluczowe, jeśli prowadzisz sklep internetowy i przetwarzasz dane osobowe.
- Lepsze pozycjonowanie – wdrożenie certyfikatu ssl ułatwia pozycjonowanie, ponieważ wyszukiwarka faworyzuje zabezpieczone serwisy w wynikach wyszukiwania.
- Różne poziomy walidacji – zależnie od potrzeb, możesz wybrać certyfikat SSL typu DV, OV lub EV, z których każdy zapewnia inny poziom bezpieczeństwa i weryfikacji właściciela domeny.
- Łatwa dostępność – darmowy wystawca, taki jak Let’s Encrypt, pozwala szybko wygenerować i zainstalować certyfikat, eliminując problem niezabezpieczonej domeny głównej.
Czym jest i jak działa certyfikat SSL?
Części z nas na hasło „SSL” może przyjść na myśl ikonka kłódki na stronach internetowych umieszczona przed adresem URL. Jest to poprawne skojarzenie, ale nie odpowiada na pytanie, czym jest ten certyfikat ani jak działa. Zacznijmy od podstaw: co dokładnie kryje się za pojęciem certyfikat SSL? Nazwa to skrótowiec od Secure Socket Layer, co w wolnym tłumaczeniu oznacza „warstwę zabezpieczeń gniazda”, lecz samo w sobie prawdopodobnie nie mówi to większości z nas za wiele. Certyfikat SSL to fragment kodu pozwalający na bezpieczną wymianę informacji pomiędzy użytkownikiem z kartą sieciową, która posiada swój unikatowy numer MAC, a serwerami stron, gdzie są one hostingowane. Podczas otwierania dowolnej domeny przeglądarka, z której korzystasz, wysyła zapytanie do serwera strony o przydzielenie dostępu. Serwer strony udostępnia swój protokół SSL, w którym znajduje się klucz do certyfikatu oraz informacje o tożsamości witryny.
W sytuacjach, kiedy przesłany certyfikat jest nieaktualny lub nie spełnia jakichś kryteriów, użytkownicy otrzymują informację o braku zaufania do danej domeny. Gdy domena posiada aktualny klucz SSL, przeglądarka generuje klucz symetryczny do tego, który dostała od serwera, i odsyła w celu zatwierdzenia transakcji. Dane przesyłane od użytkownika na stronę są dzięki temu szyfrowane. Transakcja ta pozwala na bezpieczną wymianę danych, np. w sytuacji, w której podajesz numery karty kredytowej. Ważne jest, aby w tym miejscu wyjaśnić, co oznacza w tym kontekście „bezpieczeństwo strony internetowej”.
Wyobraźmy sobie historię Krzysia, który kupił w sklepie internetowym sukienkę dla koleżanki, lecz nigdy jej nie otrzymał, bo trafił na oszusta – mimo że strona posiadała symbol kłódki. Aby lepiej zrozumieć, dlaczego tak się stało oraz czym różni się techniczne bezpieczeństwo przesyłu danych od uczciwości samego sprzedawcy, zapoznaj się z poniższym zestawieniem:
| Aspekt | Rola i zakres działania certyfikatu SSL |
| Szyfrowanie i wymiana danych | Zapewnia bezpieczne połączenie między użytkownikiem a serwerem. Unikalne szyfrowanie sprawia, że osoby trzecie nie mogą przechwycić przesyłanych informacji. |
| Uczciwość właściciela strony | Nie gwarantuje dobrych intencji sprzedawcy. Jeśli Krzyś kupi sukienkę w sklepie internetowym, ufając informacji o „bezpiecznej witrynie”, jego dane będą chronione. Jednak certyfikat nie zapobiegnie sytuacji, w której nieuczciwy sprzedawca po prostu nie wyśle zamówienia. |
| Odpowiedzialność za treść | Certyfikat w żaden sposób nie weryfikuje ani nie odpowiada za zawartość merytoryczną, asortyment czy informacje prezentowane na danej stronie internetowej. |
| Potwierdzenie tożsamości | Certyfikaty SSL wystawiane są przez zaufane organy certyfikujące (Certificate Authorities – CA), które odpowiadają za weryfikację tożsamości oraz wiarygodności samego serwera. |
Jaka jest różnica między HTTP i HTTPS?
Aby zrozumieć różnicę między HTTP a HTTPS, musisz najpierw wiedzieć, co kryje się pod tymi pojęciami. HTTP (z ang. Hypertext Transfer Protocol) to protokół umożliwiający przesyłanie danych pomiędzy użytkownikiem a serwerem. Służy m.in. do przeglądania treści na stronach internetowych, wysyłania formularzy czy wysyłania danych do strony oraz ich pobierania. Protokół przesyłania hipertekstu oparty jest na modelu żądań oraz odpowiedzi. Jak to wygląda w praktyce? Użytkownicy szukają poszczególnych informacji, a serwery odpowiadają na te żądania, przesyłając dane. Żądanie HTTP zawiera dane takie jak:
- header – nagłówek zawierający informację o żądaniu,
- methods – określenie działań, jakie mają zostać wykonane,
- request body – pozostałe dane przekazywane do serwera.
Odpowiedź HTTP wygląda nieco inaczej:
- response header – nagłówek odpowiedzi zawiera m.in. informację o statusie odpowiedzi, np.:
- 301 – przekierowanie strony na inny adres URL,
- 404 – nie znaleziono strony,
- 500 – problem z serwerem, na którym znajduje się strona,
- response body – odpowiedź o contencie na stronie, którego użytkownik żąda od serwera, np. treści blogowe wraz ze zdjęciami.
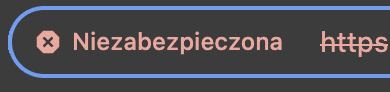
Obecna postać HTTP to HTTP/2, która w porównaniu do pierwotnej wersji zyskała wiele nowych funkcjonalności, co przyczyniło się do znacznego zwiększenia wydajności. W przypadku HTTPS (Hypertext Transfer Protocol Secure) sytuacja wygląda identycznie. Mówiąc wprost, HTTPS to ten sam protokół HTTP, tylko z kluczem SSL. Poniżej znajdują się 2 zrzuty ekranu: na pierwszym widać komunikat od przeglądarki, że ta witryna nie umożliwia bezpiecznego połączenia, ponieważ nie posiada certyfikatu SSL – stąd też informacja „Niezabezpieczona” oraz przekreślony element https.
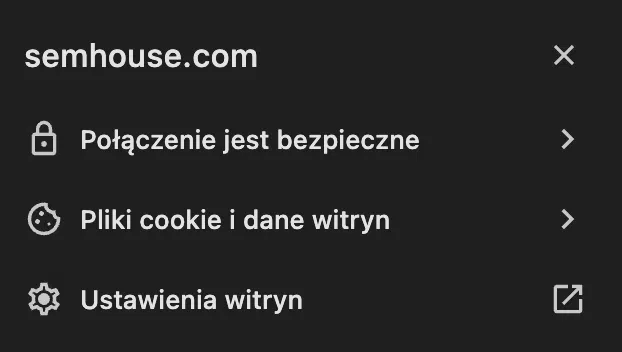
Na drugim screenie znajduje się informacja, że połączenie jest bezpieczne.
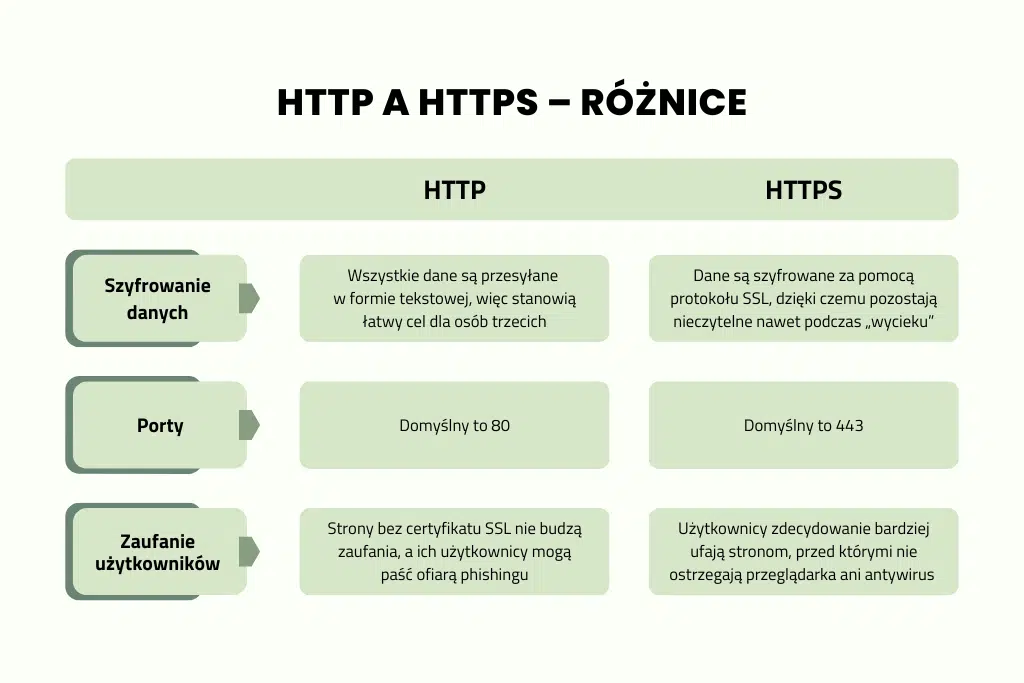
Czym konkretnie różnią się więc protokoły HTTP i HTTPS? Najważniejsze rozbieżności zebraliśmy w poniższej tabeli:
Dlaczego Twoja witryna potrzebuje certyfikatu SSL?
Oto powody, dla których domena powinna posiadać certyfikat SSL:
- podnoszenie bezpieczeństwa domeny,
- zwiększone zaufanie użytkowników korzystających ze strony,
- pozycjonowanie – łatwiejsze zdobycie wyższych pozycji w SERP,
- ochrona przed atakami, np. MITM czy phishingiem,
- dostęp do zaawansowanych funkcji przeglądarki m.in. API.
Jeśli chcesz wiedzieć, czego jeszcze może brakować Twojej stronie, wypełnij nasz brief i skorzystaj ze wsparcia ekspertów. Możesz tez spróbować wykonać audyt SEO samodzielnie.
Typy certyfikatów SSL
- Bezpłatne
- Certyfikat DV (Domain Validation) – certyfikaty tego typu weryfikują, czy osoba ubiegająca się o certyfikat ma dostęp do domeny, a sam proces przebiega poprzez zatwierdzenie informacji otrzymanych na adres e-mail. Każda subdomena wymaga ponownej weryfikacji.
- Certyfikat Wildcard – pozwala zabezpieczyć domenę oraz wszystkie subdomeny za pomocą szyfrowania treści. Nie ma konieczności potwierdzania każdej subdomeny osobno jak w przypadku DV.
- Certyfikat SAN (Subject Alternative Name) – umożliwia zabezpieczenie domen i subdomen. Jest podobny do certyfikatu Wildcard, tyle że bardziej elastyczny, ponieważ dodatkowo pozwala wybrać, które subdomeny mają posiadać certyfikat, a które nie.
2. Płatne:
- Certyfikat EV (Extended Validation) – weryfikacja tego certyfikatu jest bardzo złożona (wykorzystuje się do tego dokumenty rejestrowane, wpisy w rządowych bazach danych oraz inne wiarygodne źródła), co czyni ją niezwykle bezpieczną.
- Certyfikat OV (Organization Validation) – nie wymaga tak restrykcyjnej weryfikacji jak EV, co przekłada się na nieco niższy poziom zabezpieczenia, ale jest adekwatnie tańszy do uzyskania od wcześniej wspomnianego EV.
Jak zdobyć darowy certyfikat SSL?
Jeśli interesuje Cię darmowy certyfikat SSL, Let’s Encrypt jest najpopularniejszym wyborem.
Let’s Encrypt to organizacja non-profit, która oferuje nieodpłatne wygenerowanie certyfikatu SSL dla wskazanej domeny. Organizacja ta działa dzięki dobrowolnym wpłatom największych firm, takich jak Google, Amazon Web Services, Meta czy IBM.
Jak zainstalować bezpłatny certyfikat SSL?
Oto kroki, które trzeba podjąć, chcąc zainstalować certyfikat SSL za darmo:
- Upewnij się, czy usługa hostingowa, na której znajduje się Twoja domena, oferuje wsparcie dla Let’s Encrypt.
- Zainstaluj narzędzie Certbot, które pozwoli wygenerować certyfikat oraz zarządzać nim z poziomu serwera/hostingu.
- Jeśli dotychczas wszystko się udało, czas na wygenerowanie certyfikatu. Uruchom klienta Let’s Encrypt, a w przypadku Certbot – wykonywanie poleceń.
- Wymuś zmianę adresu z HTTP na HTTPS. Jeżeli korzystasz z technologii no-code/low-code takich jak WordPress, wystarczy zainstalować wtyczkę Really Simple SSL, aby wymusić na stronie wykrycie oraz wdrożenie certyfikatu SSL.
W sytuacji, gdy strona jest na serwerze HTTP typu Apache czy nginx, warto ręcznie skonfigurować serwer internetowy, aby użył wygenerowanego certyfikatu SSL.
Google Search Console i zmiany HTTPS a rankingi w wynikach wyszukiwania
Dodanie certyfikatu SSL na stronę internetową wpływa pozytywnie nie tylko na bezpieczeństwo, ale również na wyniki SEO. Google uwzględnia HTTPS jako jeden z czynników rankingowych. W praktyce oznacza to, że strony z certyfikatem SSL mogą otrzymywać wyższe pozycje w SERP. Z tego względu sprawdzenie certyfikatu SSL jest jednym z pierwszych punktów analizy technicznej SEO. Warto jednak pamiętać, że sama zmiana z HTTP na HTTPS nie wpłynie automatycznie na wzrost rankingu w wynikach wyszukiwania. Gdy strona uzyska certyfikat SSL, warto dokonać pewnych zmian w GSC (Google Search Console):
- Zarejestruj nową wersję strony, dodając pełny adres URL z https://.
- Zaktualizuj sitemapę z nowym adresem URL.
FAQ – dowiedz się więcej na temat certyfikatu SSL
Co to jest ostrzeżenie dotyczące treści mieszanych?
Komunikat ten pojawia się, gdy przeglądarka ma podejrzenie, że w serwisie pomimo certyfikatu SSL istnieją zasoby (np. obrazy), które mogą kierować do niezabezpieczonych stron.
Jak długo ważny jest certyfikat SSL?
Większość certyfikatów SSL ma okres ważności, który przeważnie wynosi rok. Można jednak spotkać się z sytuacją, gdy certyfikat obowiązuje przez okres dłuższy lub krótszy niż rok – jest to odgórnie ustalane przez dostawcę certyfikatu.
Jak wdrożyć SSL w WordPress i rozwiązać błąd zawartości mieszanej?
1. Wykup lub zdobądź darmowy certyfikat SSL, jeśli strona jeszcze go nie posiada.
2. Zmień adres URL na https:// w ustawieniach WordPress lub skorzystaj z wtyczek, np. Really Simple SSL.
3. Ustaw automatyczne przekierowanie z http:// na https:// za pomocą pliku .htaccess lub skorzystaj z wtyczek do przekierowań.
4. Zaktualizuj linki oraz zasoby, tak aby korzystały z protokołu HTTPS.